Un unico endpoint di ingestione per tutto
Inviare log via HTTPS dal proprio codice o da un forwarder che mappa i propri record sui nostri nomi di campo. JSON strutturato o testo semplice, entrambi accettati sullo stesso endpoint.
Acquisire log di applicazioni, server e infrastruttura attraverso un unico endpoint, poi cercare nel testo, filtrare per livello, sorgente, host e tag personalizzati, e seguire un live tail, senza mai lasciare la piattaforma.
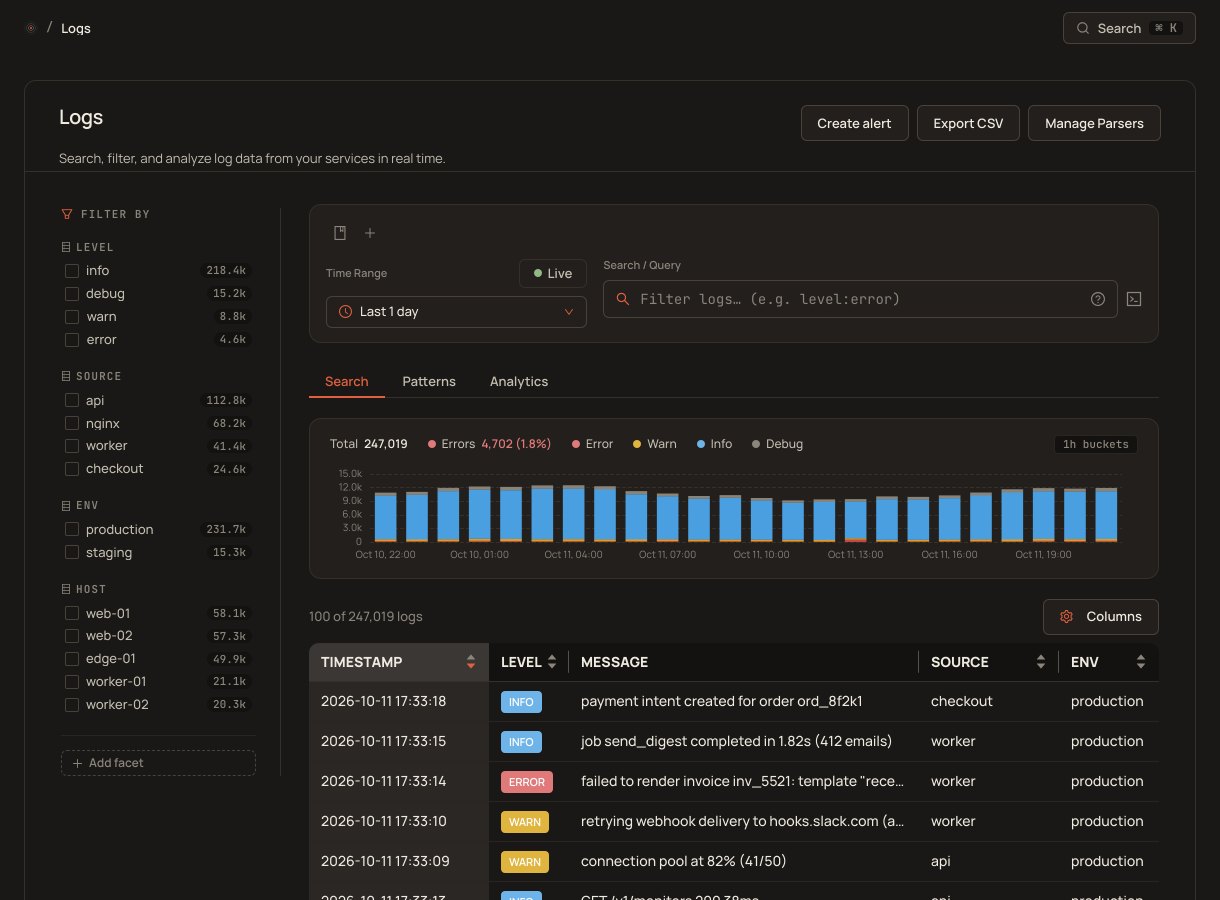
Un singolo endpoint HTTPS accetta log da qualsiasi linguaggio o framework, in JSON, NDJSON o testo semplice. Livello, sorgente, ambiente, host, tag e metadati vengono archiviati come campi, così si può restringere la ricerca su di essi prima di leggere un solo messaggio.
Inviare log via HTTPS dal proprio codice o da un forwarder che mappa i propri record sui nostri nomi di campo. JSON strutturato o testo semplice, entrambi accettati sullo stesso endpoint.
Cercare nel testo del messaggio e filtrare sui campi in un'unica query: level:error, NOT host:worker-1, tags.user_id:123 e frasi tra virgolette.
Attivare il live tail e l'explorer controlla la presenza di nuove righe ogni pochi secondi, aggiungendole senza refresh manuale e senza perdere la posizione. Le righe diventano ricercabili circa un minuto dopo l'invio.
I facets nella barra laterale mostrano i valori più frequenti per livello, sorgente, ambiente e host, permettendo di restringere milioni di eventi alla manciata rilevante con pochi click.
Raggruppa i risultati di qualsiasi query in pattern ricorrenti per vedere quali messaggi dominano un picco, invece di scorrere migliaia di righe quasi identiche. La stessa ricerca può diventare un alert sul conteggio che avvisa i tuoi gruppi di notifica quando le occorrenze superano una soglia.
3 giorni sul piano gratuito, 15 o 30 giorni con un pacchetto di telemetria. La finestra viene impressa su ogni riga al momento della scrittura e vale per l'intero account, quindi un upgrade ha effetto immediato e nulla di ciò che hai già pagato per conservare viene eliminato in anticipo.
Partire dall'intervallo temporale, restringere per livello, sorgente, ambiente e host, poi cercare nel testo del messaggio le parole che servono. I conteggi dei facets si aggiornano man mano, così si vede cosa rimuove un filtro prima di applicarlo.
Raggruppare una ricerca in pattern di messaggi ricorrenti per vedere cosa domina un picco, poi leggere il volume nel tempo, le sorgenti più attive e gli host con più errori per gli stessi filtri, senza scrivere una query.
conservazione dei log nel piano gratuito; 15 o 30 giorni nei piani a pagamento
la finestra di retention più lunga che vendiamo oggi
agenti richiesti, invio dei log via HTTPS semplice
piano gratuito, inizia senza carta di credito
Inviare JSON, NDJSON o righe di testo semplice all'endpoint HTTPS di ingestione tramite POST, direttamente dal proprio codice con qualsiasi client HTTP. Un forwarder come Fluent Bit o Vector può usare lo stesso endpoint purché i suoi record usino i nostri nomi di campo (message, level, source e così via); i campi con altri nomi non vengono conservati.
Dipende soprattutto dall'intervallo temporale e da quanto testo la ricerca deve leggere. Un intervallo temporale ristretto con un filtro su livello o sorgente è il modo più rapido per ottenere una risposta. Non pubblichiamo un tempo di query, perché nel prodotto non c'è nulla che lo misuri e citeremmo un numero inventato.
Puoi impostare un alert su una ricerca nei log: il conteggio delle righe corrispondenti in una finestra, confrontato con una soglia, recapitato tramite gli stessi gruppi di notifica dei monitor (email, Slack, webhook, PagerDuty e gli altri). I template del tab Patterns non sono un'identità stabile, quindi l'alert memorizza i filtri di ricerca, non un id di template. Non c'è escalation on-call né un incident sulla status page da un alert sui log.
3 giorni sul piano gratuito, 15 giorni sul pacchetto da 50 GB e 30 giorni sui pacchetti da 200 GB e 1 TB. 30 giorni è la finestra più lunga che vendiamo oggi. La retention vale per l'intero account e non per singola sorgente di log, e la stessa finestra copre log, metriche e tracce. La finestra viene impressa su ogni riga quando viene scritta: un upgrade allunga da quel momento ciò che conservi, e un downgrade non accorcia mai ciò che è già archiviato.
Sì. La barra di ricerca consente di combinare testo libero e filtri sui campi in un'unica query: ad esempio, tutti gli eventi di livello error da una sorgente specifica che contengono un determinato ID cliente.
Uptime, cron, synthetic, log, RUM, incidenti e pagine di stato. Piano gratuito su ogni prodotto.